Un ayuntamiento detectó que un trabajador había accedido a un expediente al que no debía tener acceso por razón de su puesto. Ese hallazgo puntual hizo saltar las alarmas: si había ocurrido una vez, ¿había ocurrido más veces sin que nadie se diera cuenta? Se nos encargó certificar, con validez pericial, tanto ese acceso concreto como el alcance real del problema: si el trabajador había consultado, además, otros expedientes para los que tampoco tenía autorización.
Un acceso puntual que resultó ser la punta del iceberg
Cuando una organización detecta un acceso indebido aislado, la tentación es tratarlo como un caso cerrado: identificar ese hecho concreto, documentarlo y punto. Pero un acceso indebido detectado casi nunca es representativo de todo lo ocurrido —es, simplemente, el que se ha llegado a notar—. Por eso, el encargo no se limitó a confirmar el expediente ya señalado, sino a reconstruir el patrón completo de actividad de ese trabajador dentro de los sistemas del ayuntamiento, para saber si se trataba de un hecho aislado o de una conducta repetida y sistemática.
Cuatro servidores y un puesto de trabajo: por qué no basta con mirar uno solo
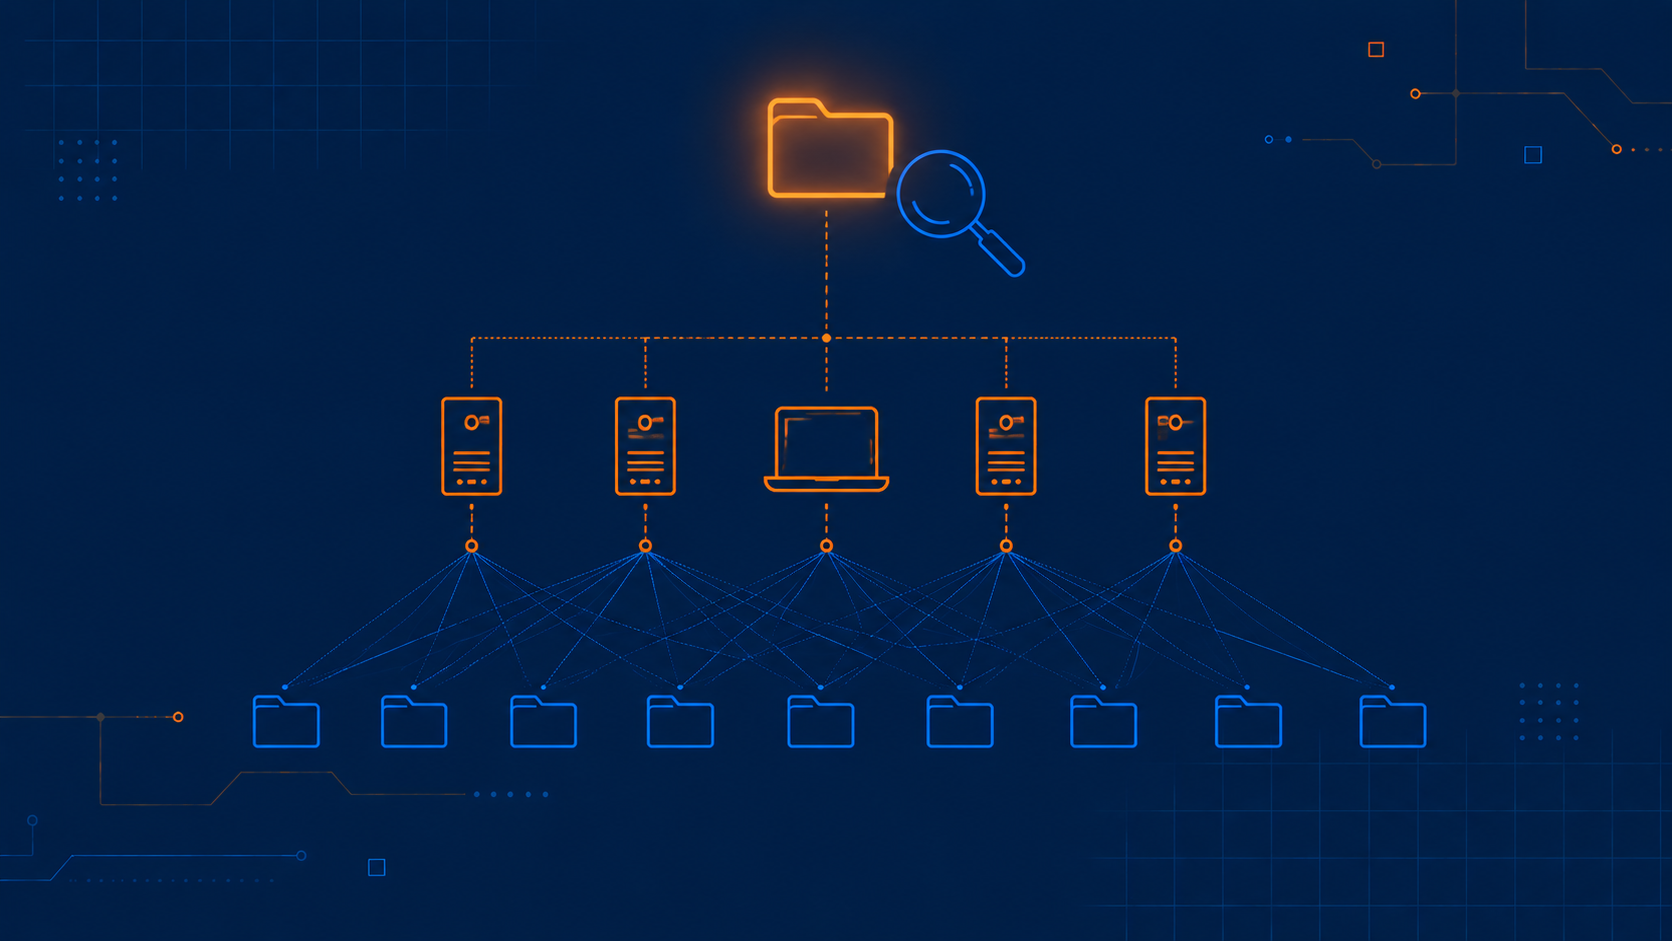
La infraestructura del ayuntamiento distribuía la información y su gestión entre varios sistemas distintos, así que el análisis abarcó cuatro servidores diferentes —cada uno con sus propios registros de acceso, permisos y aplicaciones— además del equipo informático personal (endpoint) asignado al puesto de trabajo del empleado. Analizar solo los servidores habría dejado fuera cualquier rastro local relevante (archivos descargados, copias temporales, historial de la aplicación de gestión de expedientes en su propio equipo); analizar solo el equipo del trabajador habría dejado fuera el registro objetivo e independiente de qué se consultó realmente en cada sistema. Solo cruzando ambas fuentes se podía reconstruir una imagen completa y fiable.
Reconstruir el patrón de acceso
El trabajo consistió en extraer los registros de acceso y consulta de cada uno de los cuatro servidores correspondientes al usuario del trabajador, identificar qué expedientes había abierto, consultado o exportado, y contrastar cada uno de esos accesos con el nivel de autorización real que le correspondía según su puesto y sus funciones asignadas. Esa información se correlacionó, a su vez, con lo encontrado en su equipo de trabajo: qué aplicaciones había utilizado, en qué fechas y horas, y si existían copias locales de los expedientes que no debía haber consultado. La coincidencia cronológica entre los registros del servidor y la actividad del propio equipo permitió construir una cronología sólida y verificable de cada acceso indebido.
El resultado
El análisis confirmó no solo el acceso al expediente que había motivado la investigación inicial, sino un patrón de acceso reiterado a otros numerosos expedientes ajenos a las funciones del puesto del trabajador, documentado con fecha, hora y sistema de origen para cada caso. El informe pericial permitió acreditar, con el rigor necesario para sustentar el correspondiente procedimiento, el alcance real de los accesos indebidos, mucho más amplio que el hecho aislado que había dado origen a la investigación.
La lección del caso
Cuando se detecta un acceso indebido a información sensible, limitar la investigación al hecho ya conocido suele dejar fuera la mayor parte del problema. Analizar de forma cruzada todos los sistemas implicados —servidores y equipos de trabajo por igual— es lo que permite pasar de "sabemos que pasó esto una vez" a "sabemos exactamente qué ha pasado, cuándo y con qué alcance", que es lo que realmente sostiene un procedimiento disciplinario o judicial.