Una profesora fue despedida después de que un informe pericial detectara, según su conclusión, actividad sospechosa a su nombre en la plataforma virtual de aprendizaje que utilizaba el centro educativo —una de las más extendidas del mundo en el ámbito docente—. Cuando la afectada acudió a nosotros para encargar una contrapericial, el análisis del informe original reveló un problema de fondo: el perito de la parte contraria había basado toda su conclusión en una única fuente de datos, sin comprobar si esa fuente era realmente fiable.
Qué había analizado el perito contrario
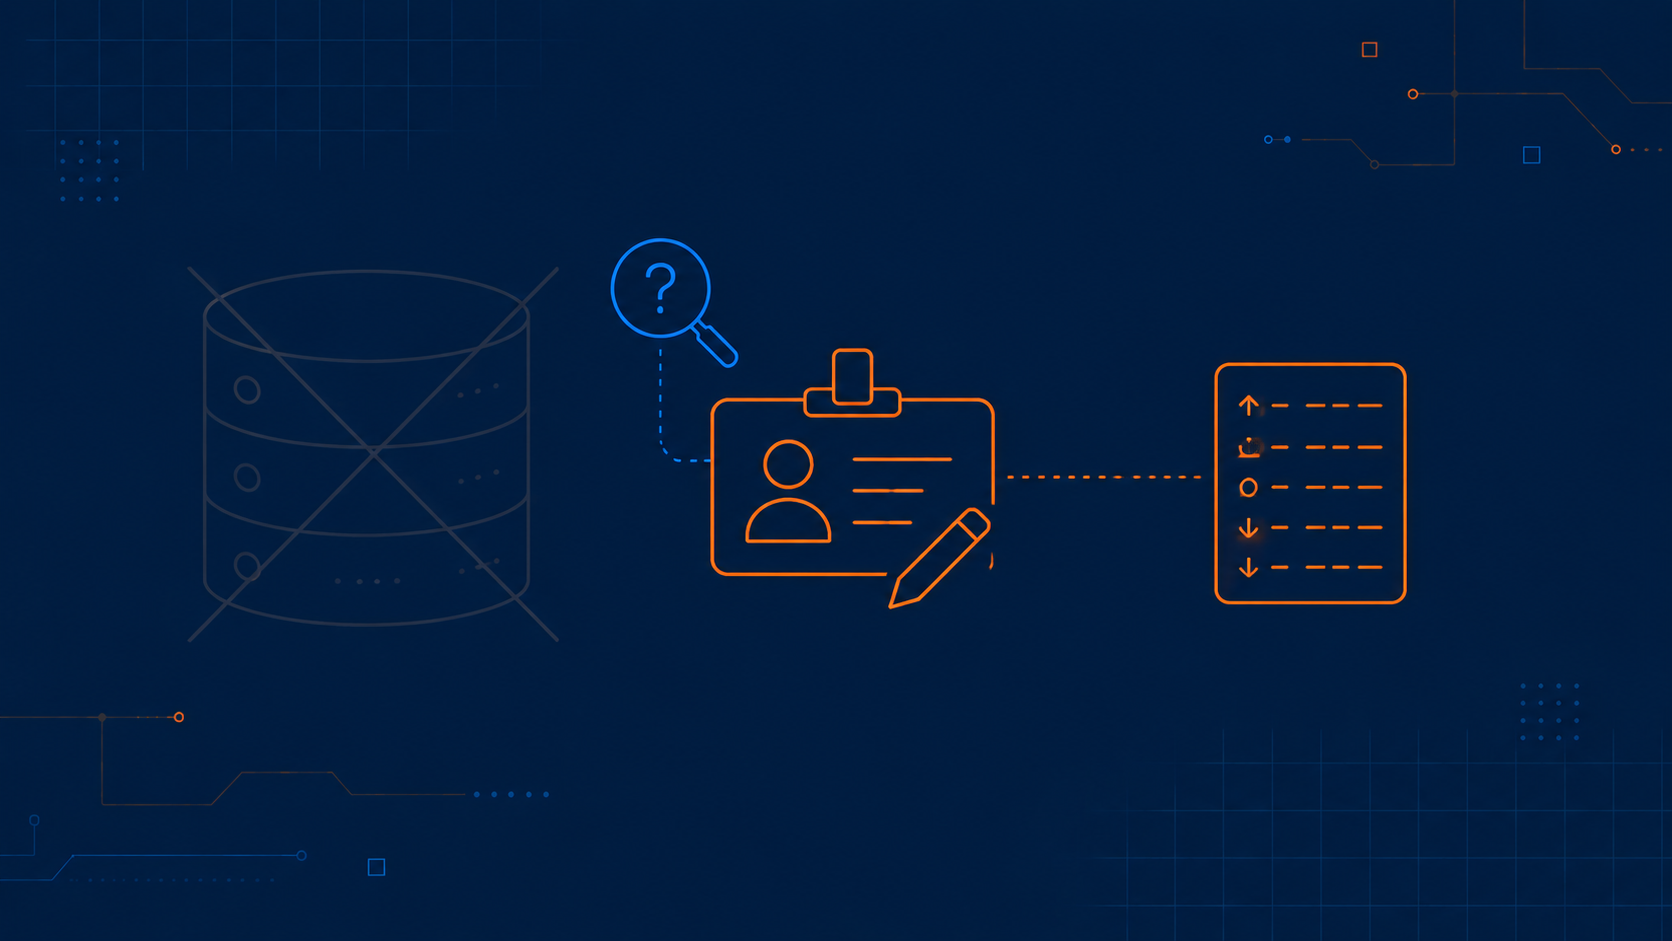
El informe original se apoyaba por completo en un módulo o complemento de la propia plataforma que muestra, de forma resumida, la actividad de cada usuario identificándolo por un número de identificación (ID) interno. Esa pantalla de actividad fue la única evidencia técnica del dictamen: ni se solicitó ni se analizó la base de datos real de la plataforma, que es donde efectivamente se registran los eventos y donde se puede verificar con garantías qué cuenta realizó cada acción y en qué momento exacto.
Las dos grietas del informe original
Al revisar la metodología empleada por la parte contraria, detectamos dos problemas que, juntos, dejaban la conclusión del informe sin base sólida:
- El ID de usuario nunca se validó contra la base de datos. El informe daba por hecho que el identificador numérico mostrado por ese complemento correspondía, sin más comprobación, a la cuenta de la profesora en todo momento. Pero un ID de usuario puede reasignarse, reutilizarse o modificarse en determinadas circunstancias a nivel de base de datos, y sin contrastar directamente los registros internos de la plataforma —no solo lo que muestra un módulo de resumen en pantalla—, no hay forma de garantizar que ese identificador siguiera perteneciendo a la misma cuenta en el momento de los hechos.
- La fuente de datos utilizada permitía edición manual. El complemento en el que se basó todo el informe no es un registro de auditoría inmutable: es una herramienta pensada para que los administradores de la plataforma puedan consultar y, en determinadas configuraciones, editar esos datos de actividad. Un origen de datos que puede modificarse desde el propio panel de administración no cumple los requisitos mínimos de integridad que se le exigen a una evidencia digital en un procedimiento judicial. Basar una conclusión pericial únicamente en esa fuente, sin cotejarla con los registros de la base de datos, invalida buena parte de su valor probatorio.
Cómo enfocamos la contrapericial
En lugar de limitarnos a cuestionar el resultado, el trabajo se centró en desmontar la metodología: se explicó, con el rigor técnico necesario para que un juzgado pudiera entenderlo, la diferencia entre un registro de auditoría en base de datos y una vista de actividad generada por un módulo accesorio; se documentó que dicho módulo permite edición manual de los propios datos que muestra, lo que lo descarta como fuente forense fiable por sí sola; y se señaló la ausencia total de verificación sobre la estabilidad del identificador de usuario a lo largo del periodo analizado. En definitiva, el informe contrario no había demostrado nada de forma pericialmente sólida: había dado por buena la interpretación más cómoda de un dato que, sin contrastar, no bastaba para sostener una acusación.
El resultado
Al quedar acreditado que el dictamen original se sustentaba en una fuente de datos manipulable y sin verificar, y no en los registros reales de la plataforma, el informe perdió la solidez necesaria para sostener por sí solo el despido. La contrapericial fue determinante para que el procedimiento se resolviera a favor de la profesora.
La lección del caso
No toda "evidencia digital" tiene el mismo valor: un panel de actividad de una aplicación no es lo mismo que el registro real de una base de datos, y un dato que puede editarse desde una interfaz de administración no debería, por sí solo, sostener una decisión con consecuencias tan graves como un despido. Antes de dar por buena una prueba técnica, conviene preguntarse siempre de dónde sale exactamente ese dato y si alguien pudo, en algún momento, modificarlo.
Como en otro caso de despido centrado en la autenticidad de un correo electrónico, la clave estuvo en no dar nada por sentado sin comprobarlo técnicamente.