Una mañana cualquiera, los equipos de la empresa dejaron de responder: todos los archivos —documentos, bases de datos, copias de seguridad accesibles en red— aparecían con una extensión desconocida y un archivo de texto explicando que habían sido cifrados. Un ataque de ransomware había paralizado por completo la operativa de la empresa. Además del parón, existía un riesgo adicional y muy concreto: al tratarse de datos personales de clientes y empleados, un cifrado sin garantías de recuperación podía derivar en una sanción considerable por parte de la autoridad de protección de datos. Nuestro encargo fue doble: recuperar la información y documentar todo el proceso con el rigor necesario para acreditar la respuesta ante ese organismo.
Por qué un ransomware no es solo un problema técnico
Cuando el ransomware afecta a datos personales, no basta con "apagar el fuego" y seguir trabajando. La normativa de protección de datos obliga a notificar el incidente a la autoridad competente en un plazo muy ajustado, y a valorar si la disponibilidad, integridad o confidencialidad de esos datos se ha visto comprometida. Un cifrado que impide el acceso a la información durante días, sin garantía de recuperación, se considera una brecha de seguridad por sí solo, aunque nadie llegue a robar ni publicar esos datos. La diferencia entre una sanción severa y una notificación sin mayores consecuencias suele estar en cómo de rápido y de bien se gestiona el incidente desde el primer minuto.
Primeros pasos: contener, identificar y no perder pruebas
Antes de plantear cualquier vía de recuperación, el trabajo se centró en tres frentes simultáneos:
- Aislar los equipos afectados de la red para evitar que el cifrado siguiera propagándose a otros sistemas o a copias de seguridad todavía accesibles.
- Identificar la variante concreta de ransomware, a partir de la extensión de los archivos cifrados, la nota de rescate y el comportamiento observado, ya que cada familia de ransomware tiene características propias y, en algunos casos, vulnerabilidades conocidas.
- Preservar evidencia forense del incidente (registros de acceso, muestras del malware, cronología de los hechos) antes de tocar nada más, algo imprescindible tanto para el informe pericial como para la notificación a la autoridad de protección de datos.
Cómo se consiguió recuperar los datos sin pagar el rescate
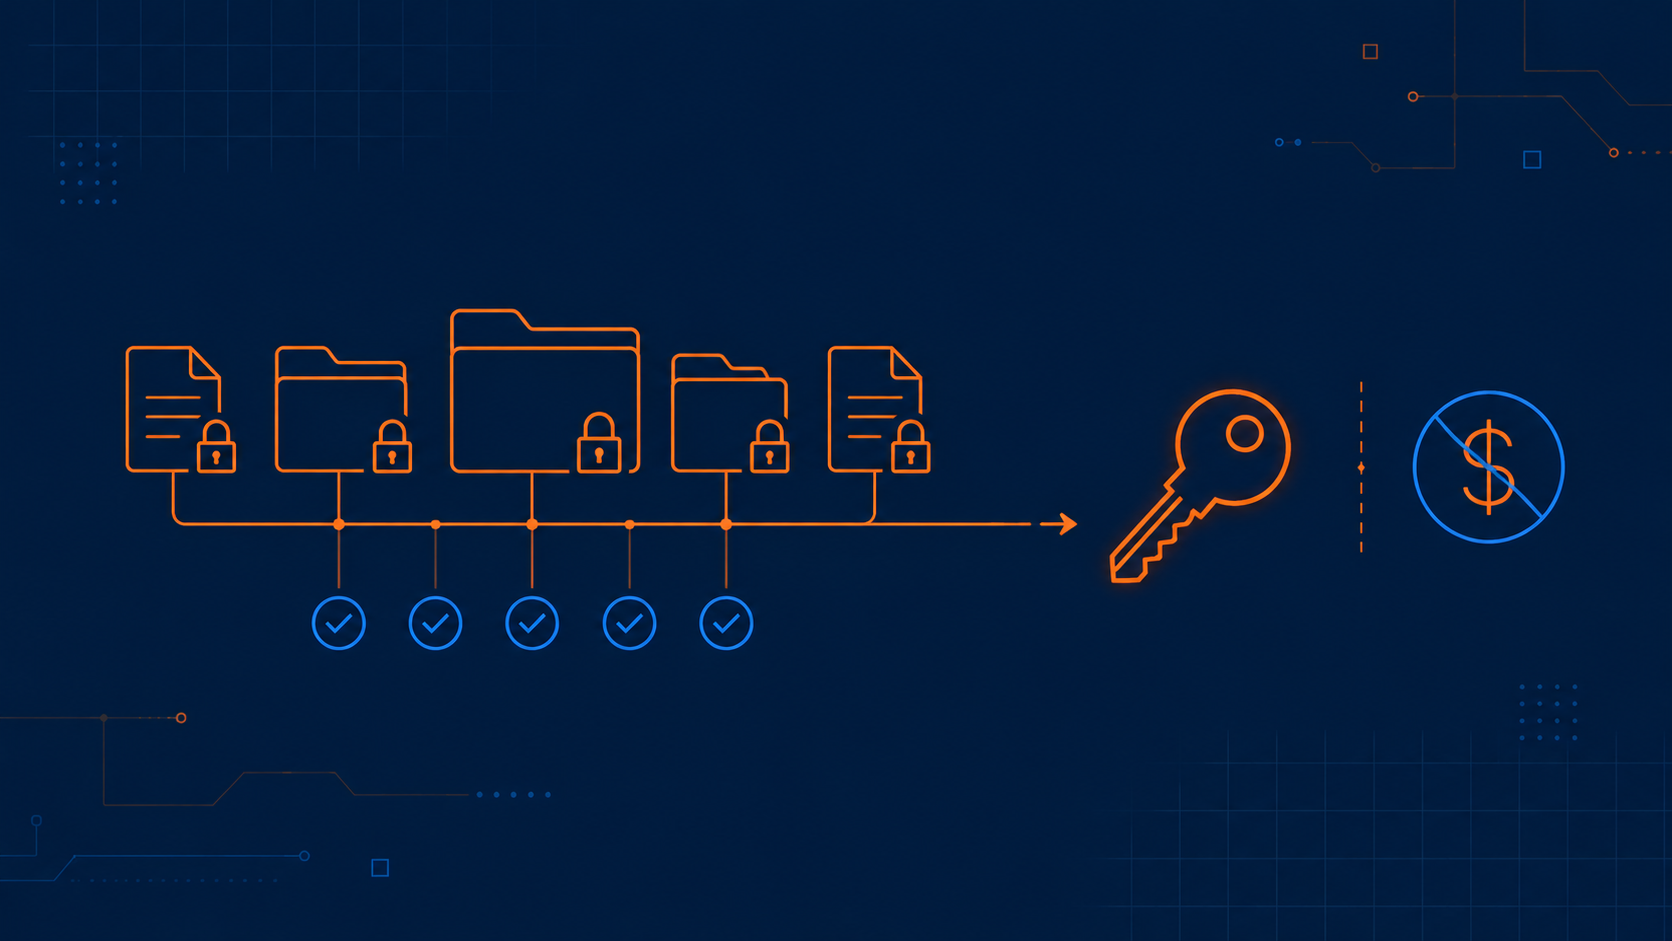
Pagar el rescate nunca es una garantía: no hay ninguna certeza de que los atacantes entreguen una clave que funcione, y además financia directamente a la organización criminal. Por eso, antes de plantear esa opción —que en este caso ni siquiera llegó a valorarse— se investigó si la variante identificada tenía una vía de recuperación legítima conocida. La familia de ransomware detectada correspondía a una cuyas claves maestras habían sido intervenidas meses atrás por una operación policial internacional contra la infraestructura de los atacantes, y publicadas a través de iniciativas legítimas de ayuda a víctimas (como el proyecto No More Ransom, impulsado por Europol junto con varias empresas de ciberseguridad). Localizar esa clave y aplicarla de forma controlada, sobre una copia de los datos cifrados y no sobre los originales, permitió descifrar la información sin negociar con nadie ni desembolsar un solo euro.
Verificar la recuperación antes de dar el caso por cerrado
Descifrar los archivos es solo la mitad del trabajo: había que comprobar que la recuperación era completa y fiable antes de devolver los sistemas a producción. Esto incluyó comparar el volumen y la integridad de los archivos recuperados frente al inventario previo al ataque, verificar que las bases de datos abrían correctamente y no presentaban corrupción parcial, y confirmar que no quedaban restos del malware en los sistemas antes de reconectarlos a la red. Solo con esa verificación completa se pudo certificar, con validez pericial, que los datos personales afectados habían sido recuperados en su totalidad y sin alteración.
Qué es lo que realmente evitó la sanción
La autoridad de protección de datos no sanciona automáticamente por sufrir un ataque: valora, sobre todo, cómo se ha respondido. En este caso, la combinación de una notificación del incidente dentro del plazo legal, un informe pericial que documentaba la contención, la causa técnica, el proceso de recuperación y la verificación de integridad de los datos, y el hecho de que no hubo pérdida ni exposición real de información, fueron los factores que permitieron evitar una sanción que, de haberse gestionado con más lentitud o sin esa documentación, habría sido muy probable.
La lección del caso
Frente a un ransomware, la reacción instintiva de pagar para recuperar el acceso cuanto antes rara vez es la mejor decisión, ni la más rápida: identificar bien la variante del ataque, comprobar si existe una vía de recuperación legítima y, sobre todo, documentar cada paso desde el primer minuto, es lo que marca la diferencia entre una crisis controlada y una sanción que se suma al daño ya sufrido.