Un ayuntamiento detectó que un trabajador había accedido a un expediente al que no debía tener acceso por razón de su puesto. Ese hallazgo puntual hizo saltar las alarmas: si había ocurrido una vez, ¿había ocurrido más veces sin que nadie se diera cuenta? Se nos encargó certificar, con validez pericial, tanto ese acceso concreto como el alcance real del problema: si el trabajador había consultado, además, otros expedientes para los que tampoco tenía autorización.
- Detalles
- Escrito por: Gonzalo Expósito
Un acceso puntual que resultó ser la punta del iceberg
Cuando una organización detecta un acceso indebido aislado, la tentación es tratarlo como un caso cerrado: identificar ese hecho concreto, documentarlo y punto. Pero un acceso indebido detectado casi nunca es representativo de todo lo ocurrido —es, simplemente, el que se ha llegado a notar—. Por eso, el encargo no se limitó a confirmar el expediente ya señalado, sino a reconstruir el patrón completo de actividad de ese trabajador dentro de los sistemas del ayuntamiento, para saber si se trataba de un hecho aislado o de una conducta repetida y sistemática.
- Detalles
- Escrito por: Gonzalo Expósito
Una empresa necesitaba conocer el valor de mercado real y actualizado de todo su parque tecnológico —más de 400 dispositivos entre ordenadores, servidores, equipos de red y periféricos— de cara a una operación corporativa que exigía una valoración objetiva y defendible ante terceros. El valor contable de esos equipos, amortizado según criterios puramente financieros, no reflejaba lo que esos dispositivos valían realmente en el mercado en ese momento. Se nos encargó realizar una tasación técnica completa, dispositivo a dispositivo.
Por qué tasar un parque tecnológico no es solo "sumar precios de segunda mano"
Valorar 400 dispositivos no consiste en buscar cada modelo en una web de compraventa y sumar cifras. Cada equipo tiene una combinación propia de antigüedad, especificaciones técnicas, estado de conservación y vida útil restante, y todos esos factores influyen en su valor real de forma distinta según el tipo de dispositivo: un servidor con cinco años de uso intensivo no se deprecia igual que un portátil de oficina con un uso ligero, y un equipo de red puede seguir siendo perfectamente funcional mucho más allá de su amortización contable.
- Detalles
- Escrito por: Gonzalo Expósito
Un cliente acudió a nosotros porque llevaba un tiempo notando cosas extrañas en su cuenta de Google: algo no encajaba, aunque no sabía identificar exactamente qué. Antes de sacar ninguna conclusión, el primer paso fue preservar el estado completo de la cuenta de forma que ese material pudiera usarse después como prueba con todas las garantías. Para ello, se realizó una extracción completa de los datos de la cuenta a través de la herramienta de exportación de Google, haciéndolo ante notario para blindar la cadena de custodia desde el primer momento.
Por qué extraer los datos ante notario
Cualquiera puede exportar los datos de su propia cuenta de Google en cualquier momento, pero eso no basta cuando ese material va a presentarse como prueba en un procedimiento judicial: hay que poder acreditar, sin ninguna duda, que el archivo que se analiza y se aporta es exactamente el que existía en la cuenta en ese momento concreto, sin alteraciones. Hacer la extracción en presencia de un notario, que da fe del proceso completo, otorga a ese volcado de datos una fuerza probatoria muy superior a la de una exportación hecha por cuenta propia y aportada después sin más.
Leer más: Cómo destapamos quién entraba en su cuenta de Google
- Detalles
- Escrito por: iilkebenson
El caso, en apariencia, era sencillo: una empresa comunicaba un despido disciplinario por correo electrónico, adjuntando la carta correspondiente, y el trabajador afectado sostenía en la demanda que ese correo jamás había llegado a su bandeja de entrada. Sin constancia de recepción, la empresa se enfrentaba a que se declarara defectuosa la comunicación del despido, con las consecuencias que eso conlleva. Nos pidieron certificar, con validez pericial, si el correo había llegado realmente a su destino.
Por qué un "no me llegó" no cierra el caso
Un correo electrónico no viaja directamente del remitente al destinatario. Atraviesa una cadena de servidores de correo (el saliente del emisor, uno o varios intermedios, y el entrante del destinatario) y cada uno de ellos, al recibirlo, añade una línea a la cabecera técnica del mensaje: una línea "Received". Esa cabecera no la ve el usuario normal, pero queda registrada en el propio correo desde el momento en que se envía, y no depende de si el destinatario abrió el mensaje, lo leyó o lo movió a otra carpeta.
Cada salto ("hop") dentro de esa cadena de cabeceras Received indica qué servidor entregó el correo, a qué servidor lo entregó, y en qué fecha y hora exacta lo hizo (con su zona horaria). Leída de abajo hacia arriba, esa secuencia reconstruye el camino completo del mensaje: desde el servidor SMTP de salida de la empresa hasta el servidor de entrada que finalmente lo depositó en el buzón del trabajador.
- Detalles
- Escrito por: Gonzalo Expósito
El encargo llegó con una fotografía y una fecha concreta que esa fotografía debía respaldar. A simple vista, una imagen más: mismo formato, mismo aspecto que cualquier foto sacada con el móvil. Pero un archivo de imagen no es solo lo que se ve al abrirlo. Cada fotografía digital lleva incrustado un bloque de datos técnicos —los metadatos EXIF— que documentan cómo, cuándo y con qué se generó ese archivo. Y esos datos, a diferencia de la fecha que muestra la galería del teléfono, son mucho más difíciles de falsificar sin dejar rastro.
Qué esconde una fotografía además de la imagen
Un archivo JPEG genuino, tomado con un smartphone actual, suele llevar decenas de campos EXIF: modelo de cámara, orientación, velocidad de obturación, geolocalización si está activada, software de procesado, y varias marcas de tiempo distintas (fecha de captura, fecha de digitalización, fecha de modificación), cada una en su propio campo. Esa abundancia y esa coherencia interna son, precisamente, lo que resulta muy difícil de imitar a mano cuando alguien edita una imagen o cambia su fecha con una aplicación genérica.
- Detalles
- Escrito por: Gonzalo Expósito
La denunciante había recibido una serie de comentarios ofensivos en una publicación de Facebook. Sabiendo que ese tipo de contenido se borra con facilidad —y a menudo se borra precisamente para que no quede constancia—, grabó con su propio dispositivo un vídeo de la pantalla mientras desplazaba el hilo de comentarios, mostrando quién los había escrito y qué decían. Cuando ese vídeo se aportó como prueba, la parte contraria alegó que podía haber sido montado: fotogramas recortados, comentarios insertados a posteriori, un montaje de capturas superpuestas. Nuestro encargo fue certificar si el vídeo era una grabación continua y auténtica, o si mostraba indicios de haber sido editado.
Por qué "parece real" no es suficiente
Un vídeo de este tipo se puede falsificar de formas muy distintas: grabando una serie de capturas de pantalla ya editadas y reproduciéndolas como si fuera un scroll en directo, cortando y empalmando varios clips reales para eliminar partes intermedias, o superponiendo texto añadido sobre una grabación auténtica. Cada una de esas manipulaciones deja un rastro distinto, así que ninguna técnica de análisis por sí sola cubre todos los escenarios posibles. Por eso, la certificación se planteó como una combinación de comprobaciones independientes que debían ser coherentes entre sí.
- Detalles
- Escrito por: Gonzalo Expósito
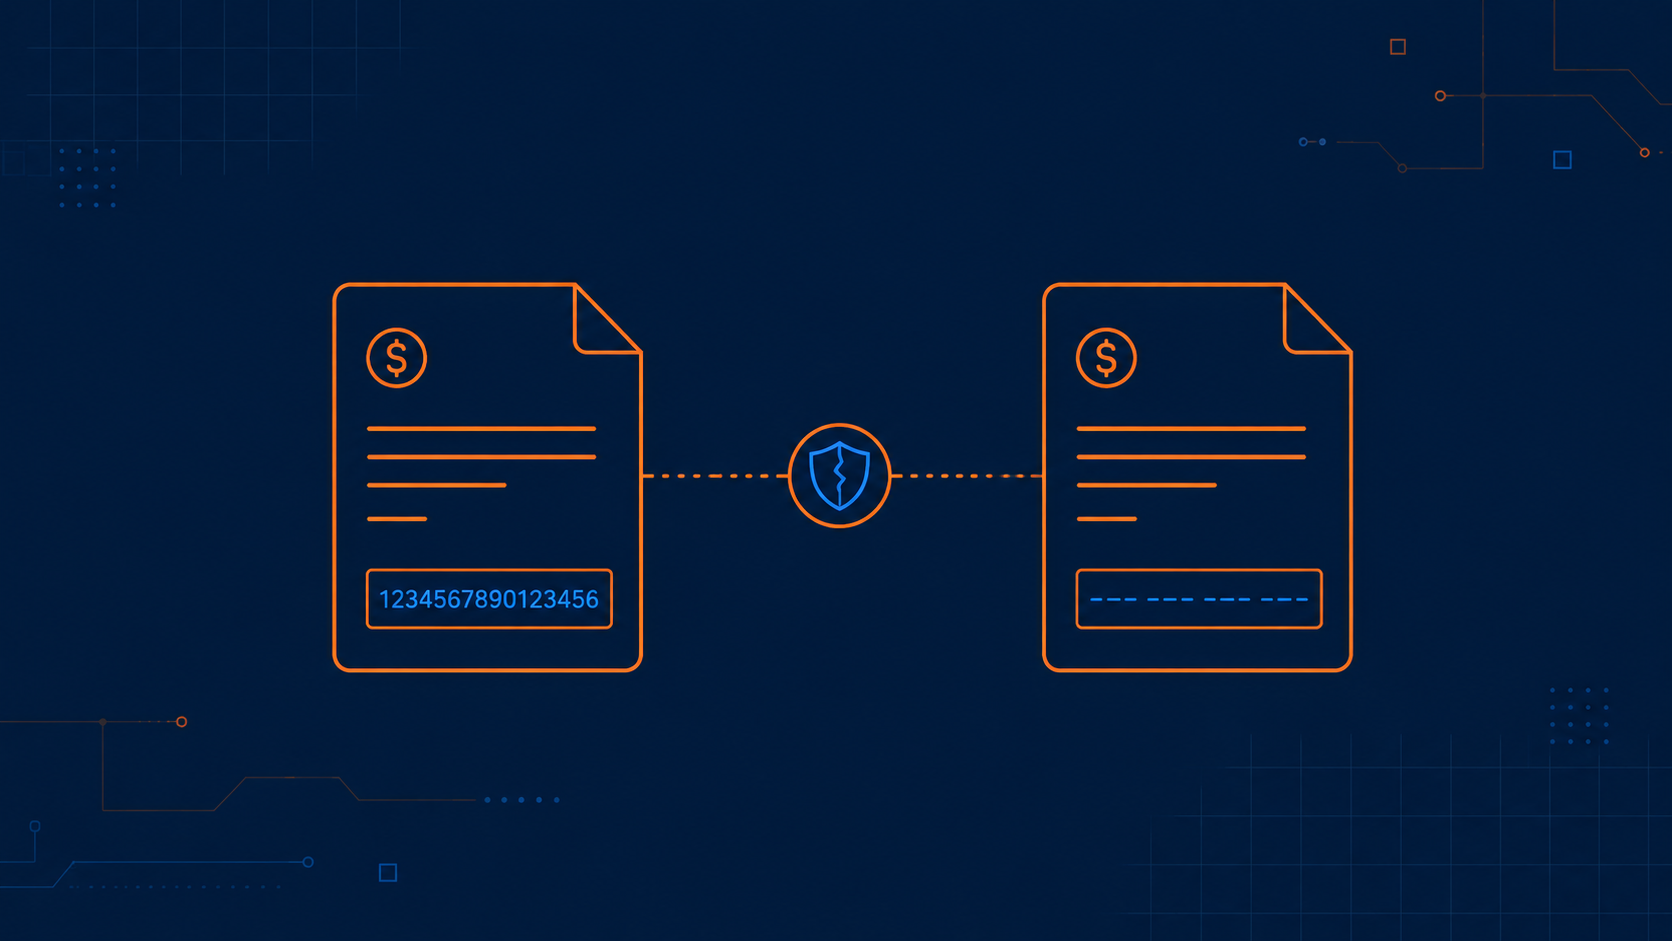
El cliente llegó con un problema poco habitual: no estaba conforme con su propio informe pericial. Nos explicó el caso completo. Su empresa había emitido una factura por la venta de un producto, por un importe superior a los 100.000€, y la había enviado por correo electrónico al comprador. Cuando este recibió el correo y realizó la transferencia, resultó que el número de cuenta del PDF que tenía en su bandeja de entrada no coincidía con el que constaba en la factura original enviada por nuestro cliente: alguien, en algún punto de la cadena, había interceptado la comunicación y sustituido el documento por uno con una cuenta bancaria distinta. Un fraude BEC (Business Email Compromise) clásico, y una cantidad nada desdeñable.
La parte compradora, que había hecho el pago al número de cuenta fraudulento, contrató a dos peritos informáticos para elaborar un dictamen. Su conclusión: el correo que había llegado a la bandeja de entrada de nuestro cliente era, técnicamente, el correo correcto, y recomendaban repartir la responsabilidad económica entre ambas partes ("compartir gastos"). Nuestro cliente, no conforme con esa conclusión, encargó a su vez un informe contrapericial a otro perito, para que revisara tanto el dictamen contrario como el correo electrónico original. El resultado no fue el esperado: el informe contrapericial, en lugar de rebatir la primera pericial, le daba la razón y recomendaba, igualmente, repartir la responsabilidad.
Con dos informes coincidiendo en la misma conclusión, el cliente acudió a nosotros para una segunda revisión independiente.
- Detalles
- Escrito por: Gonzalo Expósito
Un cliente había contratado —con ayuda de una subvención pública— un proyecto de marketing online que incluía imagen digital, redes sociales, SEO y tienda online. No estaba conforme con el resultado. La memoria técnica presentada para justificar la ayuda decía una cosa; los propios datos públicos de las redes sociales decían otra.
El encargo partía de una sospecha, no de una certeza: un cliente había contratado a una empresa un proyecto integral de marketing digital —mejora de imagen de marca, gestión de redes sociales, posicionamiento SEO y desarrollo de tienda online—, parcialmente financiado con una subvención pública. Al finalizar el proyecto, el cliente tenía la sensación de que buena parte de lo facturado y de lo justificado ante el organismo que concedió la ayuda no se correspondía con el trabajo realmente entregado. Se nos encargó auditar, punto por punto, la memoria técnica de justificación frente a la evidencia verificable.
El punto de partida: contrastar lo declarado con lo público
La memoria de justificación —el documento que la empresa ejecutora presenta ante el organismo público para acreditar que ha hecho el trabajo por el que cobra la subvención— afirmaba, entre otras cosas, que las cuentas de redes sociales de la empresa se habían creado como parte de este mismo proyecto. Esa es una afirmación fácilmente verificable: tanto Facebook como Instagram permiten consultar públicamente, desde cualquier perfil, su fecha real de creación y la fecha de su primera publicación.
La comprobación fue directa: la página de Facebook llevaba activa varios años, con su primera publicación fechada casi una década antes de la fecha que figuraba en la memoria. La cuenta de Instagram, por su parte, llevaba operativa desde bastante antes también. Ambas fechas contradecían de forma clara la afirmación de que esas cuentas se habían creado dentro del proyecto auditado.
- Detalles
- Escrito por: Gonzalo Expósito
Una mañana cualquiera, los equipos de la empresa dejaron de responder: todos los archivos —documentos, bases de datos, copias de seguridad accesibles en red— aparecían con una extensión desconocida y un archivo de texto explicando que habían sido cifrados. Un ataque de ransomware había paralizado por completo la operativa de la empresa. Además del parón, existía un riesgo adicional y muy concreto: al tratarse de datos personales de clientes y empleados, un cifrado sin garantías de recuperación podía derivar en una sanción considerable por parte de la autoridad de protección de datos. Nuestro encargo fue doble: recuperar la información y documentar todo el proceso con el rigor necesario para acreditar la respuesta ante ese organismo.
Por qué un ransomware no es solo un problema técnico
Cuando el ransomware afecta a datos personales, no basta con "apagar el fuego" y seguir trabajando. La normativa de protección de datos obliga a notificar el incidente a la autoridad competente en un plazo muy ajustado, y a valorar si la disponibilidad, integridad o confidencialidad de esos datos se ha visto comprometida. Un cifrado que impide el acceso a la información durante días, sin garantía de recuperación, se considera una brecha de seguridad por sí solo, aunque nadie llegue a robar ni publicar esos datos. La diferencia entre una sanción severa y una notificación sin mayores consecuencias suele estar en cómo de rápido y de bien se gestiona el incidente desde el primer minuto.
Leer más: La empresa que recuperó todos sus datos sin pagar el rescate
- Detalles
- Escrito por: Gonzalo Expósito
El cliente se enfrentaba a un juicio por injurias y calumnias. La prueba principal en su contra era un audio en el que, supuestamente, se le oía a él mismo insultando a la otra parte y reconociendo haber cometido un delito. De confirmarse su autenticidad, ese audio bastaba para condenarle. Nuestro encargo fue analizarlo con rigor forense antes de que nadie diera por buena, sin más, la voz que se escuchaba en la grabación.
Por qué no basta con escuchar el audio
El oído humano es fácil de engañar: puede reconocer un timbre de voz "parecido" sin ser capaz de detectar que, en realidad, ha sido generado o alterado digitalmente. Las herramientas de síntesis y clonación de voz basadas en inteligencia artificial han avanzado lo suficiente como para producir audios que, escuchados sin más, resultan convincentes. Por eso, cuando un audio va a usarse como prueba en un procedimiento con consecuencias penales, no es suficiente con que "suene" a la persona: hay que analizar la señal en sí misma, con herramientas que revelan lo que el oído no puede.
Leer más: Cómo demostramos que un audio estaba manipulado con IA
- Detalles
- Escrito por: Gonzalo Expósito
Una profesora fue despedida después de que un informe pericial detectara, según su conclusión, actividad sospechosa a su nombre en la plataforma virtual de aprendizaje que utilizaba el centro educativo —una de las más extendidas del mundo en el ámbito docente—. Cuando la afectada acudió a nosotros para encargar una contrapericial, el análisis del informe original reveló un problema de fondo: el perito de la parte contraria había basado toda su conclusión en una única fuente de datos, sin comprobar si esa fuente era realmente fiable.
Qué había analizado el perito contrario
El informe original se apoyaba por completo en un módulo o complemento de la propia plataforma que muestra, de forma resumida, la actividad de cada usuario identificándolo por un número de identificación (ID) interno. Esa pantalla de actividad fue la única evidencia técnica del dictamen: ni se solicitó ni se analizó la base de datos real de la plataforma, que es donde efectivamente se registran los eventos y donde se puede verificar con garantías qué cuenta realizó cada acción y en qué momento exacto.
Leer más: La contrapericial que salvó el despido de una profesora
- Detalles
- Escrito por: Gonzalo Expósito
Una empresa de desarrollo de videojuegos había contratado, con una retribución considerable, a un diseñador para crear los bocetos y el diseño visual de un nuevo título. El trabajo se completó, el proyecto avanzó, y cuando el juego empezó a generar expectación y todo apuntaba a que iba a convertirse en un gran éxito, el diseñador reclamó que esos diseños eran suyos a título personal y que la empresa no tenía derecho a seguir usándolos. Se nos encargó reconstruir, con validez pericial, cuándo y en qué circunstancias se habían creado realmente esos diseños.
El problema de fondo: ¿de quién son los derechos?
Cuando un trabajador crea una obra dentro del desempeño de su relación laboral, los derechos de explotación corresponden, con carácter general, a la empresa que le contrató para ello —salvo que el contrato establezca otra cosa—. Pero esa regla depende de un hecho que hay que poder demostrar: que el trabajo se realizó efectivamente dentro del marco de esa relación laboral, en el desempeño de las funciones encargadas y durante la jornada pactada. Si el diseñador podía sostener que esos bocetos los había hecho por su cuenta, fuera de su horario y al margen del encargo de la empresa, la balanza podía inclinarse a su favor. Nuestro trabajo consistió en reconstruir una cronología objetiva y verificable que zanjara esa duda.
Leer más: Cómo demostramos de quién eran los derechos de un videojuego
- Detalles
- Escrito por: Gonzalo Expósito
La policía entró en un bar y, tras un recuento realizado sobre el terreno, levantó un acta por exceso de aforo: según los agentes, había 80 personas dentro del local, cuando el límite autorizado era de 70. La sanción que se derivaba de esa diferencia era considerable. El propietario, convencido de que ese recuento no se ajustaba a la realidad, nos encargó analizar las grabaciones de las cámaras de seguridad del propio local para determinar, con rigor pericial, cuántas personas había realmente en el momento de la inspección.
El problema de un recuento hecho sobre el terreno
Contar personas a simple vista, en un espacio abarrotado, en movimiento y con poca luz, es una tarea mucho menos fiable de lo que parece: no es replicable, depende por completo de la percepción de quien cuenta en ese momento concreto, y no deja ningún registro objetivo que se pueda revisar después. Frente a eso, una grabación de vídeo sí permite un recuento verificable, pausado y repetible por un tercero independiente —siempre que, antes de nada, se pueda garantizar que esa grabación es auténtica y no ha sido alterada.
Leer más: La multa por aforo que no cuadraba con las cámaras